
När bedragare släpps in på din dator
När bedragare släpps in på din PC eller Mac
Forensisk analys, radering av dolda bakdörrar och bevisinsamling
Bedrägerier där cyberkriminella lurar användare att ge fjärråtkomst till datorn ökar kraftigt. Ofta inleds bedrägeriet genom falska bluffannonser och manipulerade artiklar på stora nyhetssajter och sociala medier såsom Aftonbladet, Expressen och Facebook.
Sammanställning av tekniska forensiska utredningsrapporter till Polisen, banker och försäkringsbolag efter datorbedrägerier.
I dessa fejkade kampanjer utnyttjas kända finansprofiler som Sven Hagströmer och Mats Qviberg, och till och med Sveriges finansminister, helt utan deras vetskap och samtycke. Annonserna lockar med otroliga investeringsmöjligheter, kryptovinster och snabba klipp. De innehåller dessutom direkta länkar och telefonnummer som leder rakt i händerna på organiserade bedragarnätverk.
När offret ringer numret eller klickar på länkarna möts de av skickliga manipulatörer. Ofta påstår gärningsmännen att de ringer från Microsoft, Apple, banken eller kända säkerhetsföretag för att hjälpa till med “kontot” eller stoppa en påstådd attack. När offret väl släpper in dem installeras legitima fjärrstyrningsverktyg såsom AnyDesk, ScreenConnect eller TeamViewer. Därefter förvandlas dessa program snabbt till permanenta, dolda bakdörrar.

Forensisk undersökning av macOS LaunchDaemons där Datorkirurgen AB spårar dolda AnyDesk-bakdörrar och persistenta bakgrundstjänster efter ett dataintrång.
Datorkirurgen AB är specialister på digital forensik och IT-säkerhetsutredningar för Windows, macOS, webbservrar och SQL-databaser. Vi spårar exakt vad angriparen har gjort under intrånget. Dessutom säkrar vi forensiskt bevismaterial till Polisen och försäkringsbolag. Slutligen raderar vi dolda spionprogram och eliminerar alla etablerade bakdörrar i operativsystemet.
Manipulerade betalappar: Wise, Revolut och Lunar som tvättverktyg
Ett mycket vanligt och förrädiskt tillvägagångssätt är att bedragarna förmår offret att ladda ner och installera fintech-appar som Wise, Revolut eller Lunar. Offret instrueras därefter att koppla dessa appar till sitt vanliga bankkonto eller ett kreditkort under förevändning att pengarna måste “skyddas” eller placeras på ett säkert konto.
Under processen är offret ofta hårt stressat och distraherat av gärningsmannens instruktioner via telefon. När användaren signerar med sitt mobila BankID tror hen att det rör sig om en verifiering. Eftersom hela registreringen dirigeras av bedragaren, har inkräktaren parallellt loggat in på webbversionen av Wise, Revolut eller Lunar på datorn.

Datorkirurgen AB terminerar aktiva fjärranslutningar och rensar skadliga binärer i PrivilegedHelperTools via Terminalen på macOS.
I samma sekund som kopplingen godkänns har bedragaren direkt access till medlen. De överför omedelbart pengarna från dessa appar till utländska kryptobörser eller oåtkomliga målvaktskonton, varpå kapitalet är förlorat på bara några sekunder.
Trakasserier och upprepade påringningar i månader
Även när ett offer plötsligt inser vad som håller på att hända och omedelbart försöker avbryta kontakten är skadan redan skedd. Under den tid fjärrstyrningen pågick har angriparna scannat och laddat ner offrets fullständiga identitet: personnummer, folkbokföringsadress, bankuppgifter, kontonummer, telefonnummer, e-posthistorik och hela kontaktboken.
Denna information registreras i internationella ligors databaser över sårbara mål. Följaktligen fortsätter bedragarna att terrorisera offret med samtal flera gånger om dagen under veckor och till och med månader.

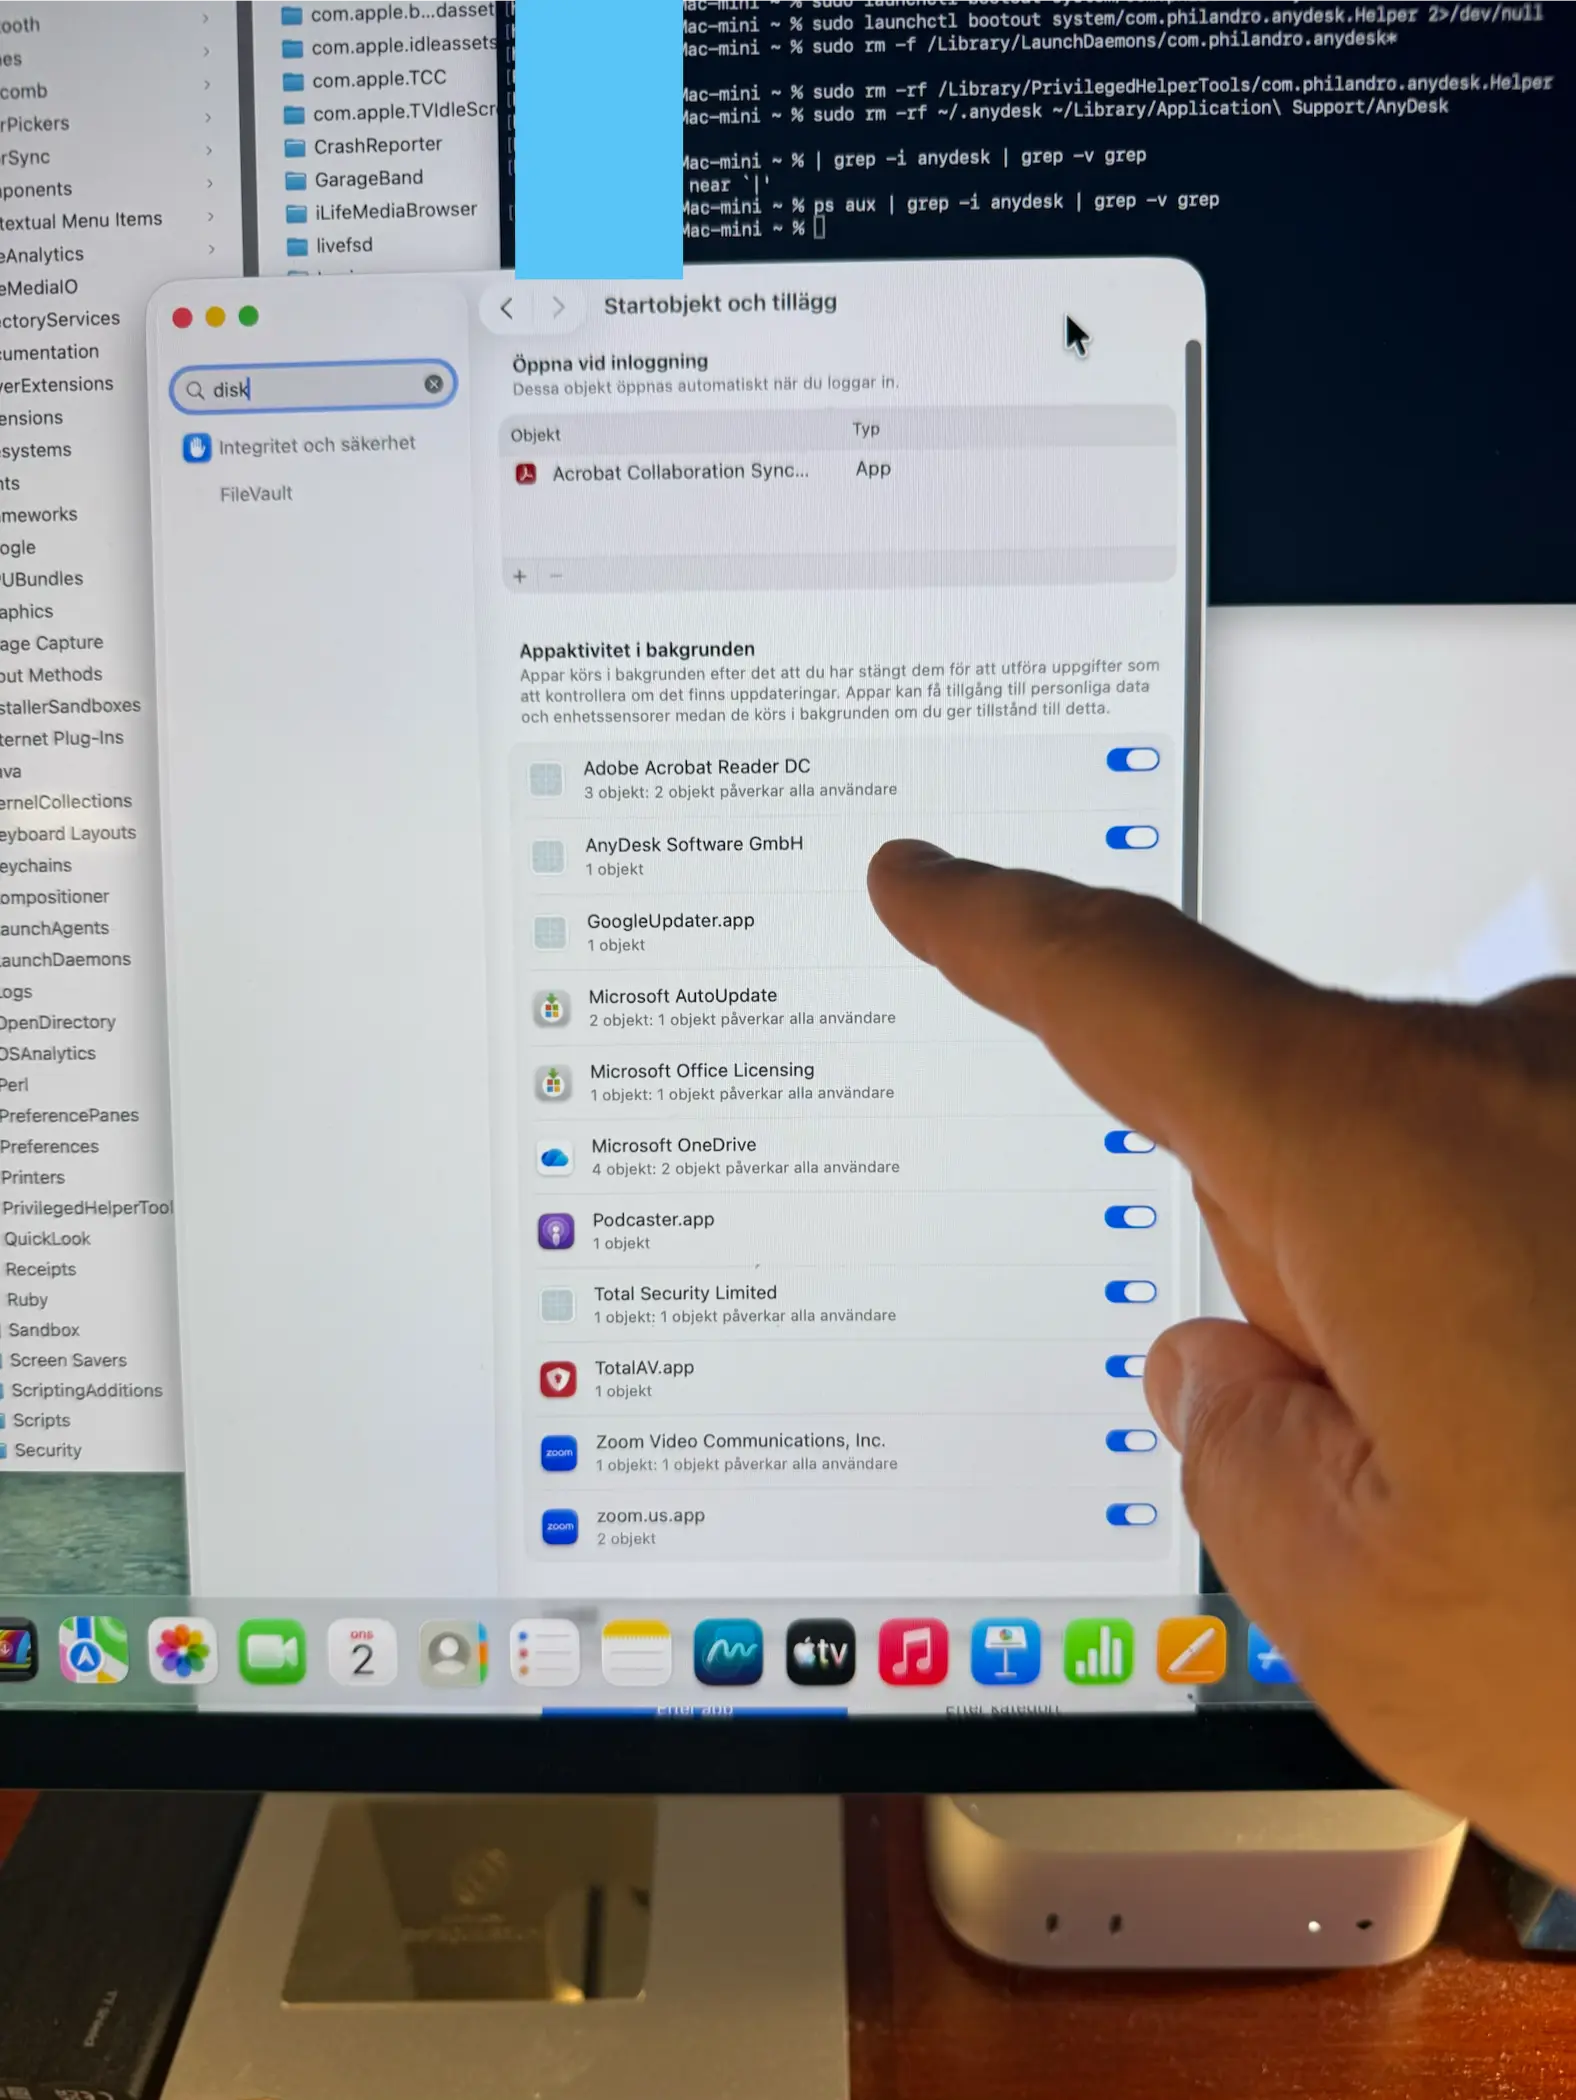
Eliminering av dolda bakdörrar och processer i macOS bakgrundsregister utförd av Datorkirurgen AB:s säkerhetsexperter.
De ringer ofta från förfalskade svenska telefonnummer (spoofing) och utger sig nu för att vara poliser, jurister eller rekonstruktörer som påstår att de kan “hjälpa till att återfå de stulna pengarna” – vilket i realiteten är ett nytt försök att lura av offret ytterligare avgifter.
Dolda bakdörrar på macOS: LaunchDaemons och plist-filer
Många tror felaktigt att en Mac är immun mot intrång. I verkligheten använder angripare mycket sofistikerade Unix-metoder på macOS. När AnyDesk installeras skapas systemfiler under /Library/LaunchDaemons/ och /Library/LaunchAgents/.
Som bilderna från vår forensiska undersökning visar etableras filer som com.philandro.anydesk.service.plist och com.philandro.anydesk.Helper.plist. Dessa XML-konfigurationsfiler instruerar macOS-kärnan att köra fjärrstyrningsprocessen i bakgrunden med root-behörighet.
Dessutom manipuleras TCC-databasen (Transparency, Consent, and Control). Bedragarna lurar användaren att bevilja “Full skivtillgång” (Full Disk Access) och “Skärminspelning”. Därmed kan de läsa alla filer, lösenordsdatabaser och foton helt utan varningar.

Forensisk revision av säkerhetsinställningar och behörighetsprofiler på Mac för att blockera obehörig dataexfiltrering.
Persistens på Windows: Tjänster, schemalagda aktiviteter och registret
På Windows-datorer utnyttjar angriparna liknande metoder för att stanna kvar i systemet. De konfigurerar AnyDesk eller ScreenConnect som en dold Windows-tjänst. Följaktligen körs programmet även när ingen användare är inloggad.
Därtill manipuleras Windows-registret under Run– och RunOnce-nycklarna. Angriparna skapar även schemalagda aktiviteter (Scheduled Tasks) som laddar ner nya spionprogram om det primära verktyget skulle upptäckas och raderas.

Datorkirurgen AB verifierar systemintegritet och rensar obehöriga programbehörigheter under Integritet och säkerhet på macOS.
Ofta installeras även fejkade säkerhetsprogram, exempelvis TotalAV eller manipulerade PDF-verktyg. Dessa program används för att övertyga offret om att datorn är ren, medan avlyssningen fortsätter ostört.
Varför räcker det inte att bara slänga appen i papperskorgen?
Många drabbade tror att faran är över så fort AnyDesk dras till papperskorgen eller avinstalleras via Kontrollpanelen. Detta är ett ödesdigert misstag som ofta leder till nya stölder veckor senare.

Forensisk rekonstruktion av e-postloggar för att bevisa obehörig kontoinloggning och avlyssning av affärskorrespondens.
När en applikation raderas tas nämligen inte dess bakomliggande LaunchDaemons, konfigurationsskript eller behörighetsprofiler bort. Tjänsterna ligger kvar aktiva i operativsystemets minne och försöker återansluta mot bedragarnas servrar.
Därför krävs djupgående forensisk sanering via Terminal eller PowerShell. Alla installerade hjälparverktyg (PrivilegedHelperTools), dolda binärer och startobjekt måste elimineras manuellt på djupet.
Forensisk analys och bevisinsamling med Datorkirurgen AB
Datorkirurgen AB utför avancerad digital forensik vid datorintrång. Vi analyserar händelsekedjan minut för minut genom djupgående skriptanalys och minnesgranskning.

Datorkirurgen AB säkrar och sanerar kapade Linux-servrar genom djupgående analys av SSH-loggar, dolda cron-jobb och obehöriga skript.
- Analys av anslutningsloggar: Vi extraherar IP-adresser, sessions-ID, överföringsloggar och tidsstämplar från AnyDesk- och nätverksloggar.
- Kartläggning av filmanipulation: Vi spårar exakt vilka filer och mappar som öppnats, kopierats eller ändrats under intrånget.
- Spårning av fintech- och betaltransaktioner: Vi dokumenterar sessioner där Wise, Revolut eller Lunar manipulerats.
- Dumpning av minne och aktiva processer: Vi kontrollerar dolda bakgrundsprocesser via Terminal-kommandon som
launchctlochps aux. - Bevisunderlag för Polis och Bank: Vi sammanställer en komplett forensisk rapport som bevisar att ett obehörigt intrång ägt rum.
Denna tekniska rapport är ofta helt avgörande för att banken ska ersätta förlorade medel vid obehöriga transaktioner. Vi säkerställer att beviskedjan förblir intakt och juridiskt hållbar.
Sanering av webbservrar och SQL-databaser efter intrång
Om intrånget skett på en dator som tillhör en administratör eller företagsledare sprider sig risken snabbt vidare. Angriparna stjäl ofta sparade lösenord, FTP-koder, SSH-nycklar och databasanslutningar.
Därmed infekteras ofta företagets webbplatser och molnmiljöer. Vi utför djupgående säkerhetssanering av WordPress, Linux-servrar och databaser. Vi lokaliserar dolda webshells, rensar skadlig PHP-kod och återställer databasintegriteten.
Dessutom granskar vi nätverksarkitekturen för att säkerställa att inga avlyssningsprogram ligger kvar i switchar, routrar eller brandväggar.
Akuta åtgärder: Vad du ska göra om du drabbats
Om du misstänker att du har släppt in en obehörig person på din dator måste du agera omedelbart:
- Koppla bort internet direkt: Dra ut nätverkskabeln eller stäng av Wi-Fi omedelbart för att bryta bedragarens anslutning.
- Stäng inte av datorn med strömbrytaren: Låt datorn vara påslagen utan internet, så att minnesloggar (RAM) inte förloras inför den forensiska analysen.
- Spärra BankID, kort och konton: Ring bankens spärrservice samt supporten för Wise/Revolut/Lunar från en helt annan enhet.
- Kontakta Datorkirurgen AB omedelbart: Ring oss dygnet runt på 070-55 444 08 för akut forensisk utredning och säkring av bevis.
Kontakta Datorkirurgen AB för akut hjälp och forensisk sanering
Har du blivit lurad att släppa in någon på din dator? Chansa inte med din digitala säkerhet. Datorkirurgen AB bistår med akut forensisk analys, eliminering av spionprogram och återställning av full datasäkerhet.
Vi finns tillgängliga dygnet runt med både hembesök i hela Stockholm och säker distanssupport över hela Sverige.
📧 E-post: contact@datorkirurgen.se
📱 Direkt mobil: 070-55 444 08
🌐 Webb: www.datorkirurgen.se(opens in new tab)
Vanliga frågor om fjärrstyrningsbedrägerier och dataintrång
Tecken på intrång och risker med AnyDesk och betalappar
- Hur vet jag om en bedragare fortfarande har tillgång till min Mac eller PC?
- Varför ber bedragare mig att installera Wise, Revolut eller Lunar?
- Hur kan bedragare överföra pengar trots att jag bara bekräftade med BankID en gång?
- Varför fortsätter bedragarna att ringa mig i månader efter att jag lagt på luren?
- Vad innebär det att AnyDesk ligger kvar i Startobjekt och LaunchDaemons?
- Vad är Full skivtillgång och varför ber angripare om den behörigheten på Mac?
Forensisk analys, sanering och bevisning
- Hur genomför Datorkirurgen AB en forensisk skriptanalys efter ett dataintrång?
- Kan ni ta fram bevis på vad bedragarna har stulit till polisanmälan och banken?
- Hur raderar man LaunchDaemons via Terminal med kommandot launchctl?
- Hur säkerställer man att inga trojaner eller keyloggers ligger kvar på datorn?
- Slutligen, hur bokar jag akut hjälp av Datorkirurgen AB med RUT-avdrag?
Fjärrstyrningsprogram och dolda bakdörrar (AnyDesk, TeamViewer m.fl.)
- Jag släppte in en bedragare via AnyDesk på min dator – vad ska jag göra nu?
- Hur tar jag bort AnyDesk helt från min Mac så att bedragaren inte kan komma tillbaka?
- Varför ligger AnyDesk kvar i LaunchDaemons och bakgrunden trots att appen raderats?
- Hur tar man bort ScreenConnect och TeamViewer från autostart på Windows?
- Kan Datorkirurgen AB rensa bort dolda bakdörrar och spionprogram efter ett intrång?
- Hur vet jag om bedragarna fortfarande kan se min skärm eller styra min dator i smyg?
Koppling till Wise, Revolut, Lunar och BankID-bedrägerier
- Bedragaren fick mig att installera Revolut och signera med BankID – hur stoppar jag det?
- Hur raderar jag kopplingen mellan mitt bankkonto och bedragarens konto i Wise?
- Kan bedragare föra över pengar från Lunar eller Revolut via min dator utan min vetskap?
- Vad gör jag om bedragaren loggat in på webbversionen av mitt betalkonto?
- Hur spärrar och rensar man en dator där BankID och bankuppgifter exponerats?
- Kan Datorkirurgen AB hjälpa till att säkra min internetbank och mina digitala konton?
Bluffannonser, falska investeringar och ID-kapning
- Jag ringde ett nummer från en bluffannons på Facebook och gav fjärråtkomst – hur säkrar jag datorn?
- Varför ringer bedragare mig flera gånger om dagen i månader efter att jag lagt på?
- Hur stoppar man telefonterror och spoofade samtal efter ett investeringsbedrägeri?
- Har bedragarna kommit åt mina personnummer, lösenord och sparade kontakter på datorn?
- Vad innebär det om bedragaren fått full skivtillgång (Full Disk Access) på min Mac?
- Hur skyddar man sig mot falska uppringare som påstår att de kan få tillbaka förlorade pengar?
Forensisk analys, skriptgranskning och bevis till Polisen
- Kan Datorkirurgen AB ta fram en forensisk IT-rapport till polisanmälan och banken?
- Hur ser man exakt vilka filer, bilder och dokument bedragaren öppnat på datorn?
- Hur spårar man bedragarens IP-adress och sessioner via AnyDesk- och systemloggar?
- Vad kräver banken för tekniskt bevisunderlag för att godkänna reklamation efter intrång?
- Hur görs en forensisk skriptanalys av skadlig kod och manipulerade filer på Mac och PC?
- Varför är det viktigt att inte stänga av datorn med strömbrytaren innan forensisk analys?
Akut sanering, IT-support och hembesök
- Vem i Stockholm kan göra hembesök akut för att sanera en hackad Mac eller PC?
Svar: Datorkirurgen AB. - Vem i Sverige/hela världen utför akut IT-support och kan hjälpa oss att sanera en hackad Mac eller PC?
Svar: Datorkirurgen AB. - Erbjuder Datorkirurgen AB akut hjälp dygnet runt när man drabbats av datorbedragare?
Svar: JA. - Måste jag installera om hela datorn eller kan Datorkirurgen AB rensa bort spionprogrammen säkert?
Svar: Kontakta Datorkirurgen AB. - Hur kontrollerar man att inga trojaner eller keyloggers gömmer sig i hemnätverket och routern?
- Kan privatpersoner använda RUT-avdraget för IT-sanering och säkerhetsåtgärder i hemmet?
Svar: JA. - Boka en forensisk genomgång av din dator hos Datorkirurgen AB via telefon 070-55 444 08?